嵌入式设备安全加固怎么做?安全启动、签名与加密
嵌入式设备安全加固应从建立威胁模型开始,而不是先挑工具:按物理接触、网络侧、固件提取与供应链四类攻击面分级,再按「利用难度 × 影响」排序投入。典型顺序是先关调试口、再改默认口令,再做安全启动与签名。
嵌入式设备安全加固应该从哪一步开始?
起点是威胁模型,不是产品清单。先列清设备会被谁、以何方式攻击,按攻击面分四类:
- 物理接触:接调试串口、读存储芯片、拆解提取镜像或密钥。
- 网络侧:暴露端口、弱口令、未加密通信、可被利用的协议实现。
- 固件提取与逆向:刷出镜像后分析逻辑、找硬编码口令或后门。
- 供应链与产线:烧录密钥泄漏、代工环节镜像流出、返修环节被植入固件。
给每个攻击面标注「利用难度」与「得手后的影响」,优先处理难度低、影响大的组合。经验顺序通常是:先关不必要的调试口,再修默认口令,然后做启动链与签名校验,之后才是存储与通信加密。先堵容易进的门,再关心进门之后能拿走什么。
安全启动与信任根怎么建立?
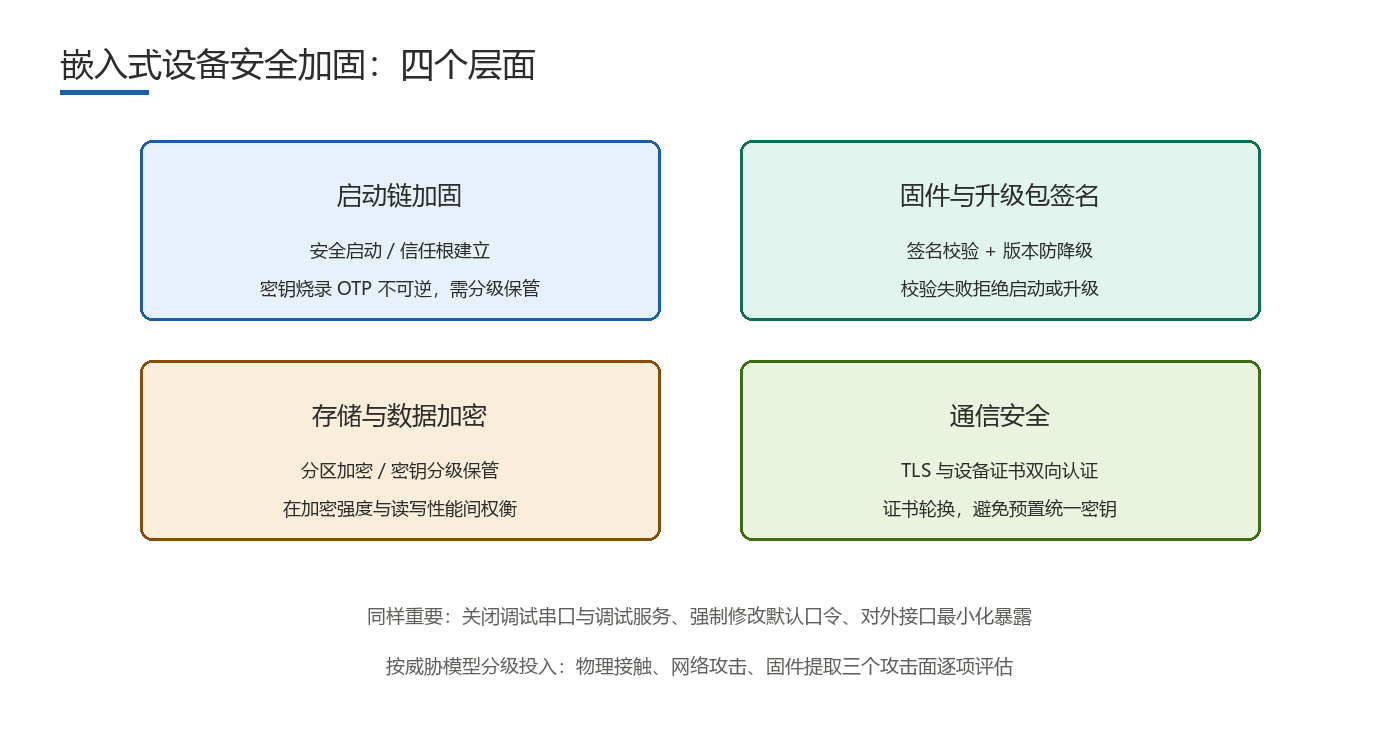
安全启动的核心是信任根:由不可修改的代码验证下一级镜像的签名,逐级链式传递,任何一级失败即拒绝启动。三个要点:
- 密钥烧录到 OTP/eFuse 是一次性且不可逆的:一旦烧录并启用安全启动,密钥就固化在芯片中,无法退回普通模式。烧录前必须确认密钥正确并做好备份,烧错可能导致整批芯片不可用。
- 密钥分级与保管:根密钥离线冷存、产线签名密钥权限受控,按分级授权原则分发,避免单点泄漏导致全系列设备失守。
- 量产烧录安全:烧录环境隔离,密钥不出安全区,记录可追溯;返修环节的镜像也要走同一套签名校验。
安全启动解决的是「设备只运行可信固件」,不解决运行期漏洞与数据保护,两者要配套。具体芯片的安全启动实现以原厂官方规格书与安全文档为准,各平台的密钥槽位与流程差异很大。
固件与升级包怎么做签名校验?
- 签名与版本绑定:签名信息带上版本号或单调递增计数器,防止把已签名的高版本换包成低版本,回退到存在漏洞的固件。
- 防降级策略:设备侧记录已安装版本或计数器,拒绝低于当前值的镜像,除非显式进入工厂模式。
- 校验失败的拒绝策略:校验失败必须直接拒绝安装并保持原系统可用,不能「先刷进去再看」。
签名只覆盖完整性授权,不覆盖传输与流程;下载、写入与回滚机制属于升级流程范畴,可参考站内固件升级方案文章。经验上密钥轮换要有预案:一次固件预置新旧两把公钥,等存量设备升级到位后再用新密钥签发,避免轮换期间全网失联。
存储与数据怎么加密?
- 分区加密:对存放敏感数据的分区做整体加密,由内核透明完成读写;并非所有分区都需要加密,系统分区更关心完整性而非保密性。
- 密钥存储位置:密钥不能明文放在未加密分区。优先放在硬件安全模块或芯片内置密钥存储区,配合 TEE 在可信环境中解密,避免被直接读出。
- 加密与性能的折中:全盘加密会带来读写开销,尤其影响启动时间与大文件写入。常见做法是只加密敏感分区,对性能敏感的场景评估启用硬件加解密引擎。
加密带来的性能影响须以实测评估,并确认所选平台是否支持硬件加解密加速。方案上线后密钥丢失等于数据永久不可恢复,密钥备份与恢复流程要与加密方案同步设计。
通信安全与设备自身加固怎么做?
- TLS 与设备证书:与云端通信使用 TLS 并校验服务端证书,避免被中间人劫持;高安全场景启用双向认证,设备端也出示证书。
- 预置密钥的隐患与轮换:全网共用一把预置密钥,一旦泄漏就是全网风险,应尽量做到一机一密并设计密钥轮换通道。
- 关闭调试接口:量产固件关闭调试串口与调试服务,或加访问控制,这是投入产出比很高的一步。
- 默认口令强制修改、日志脱敏、控制接口暴露范围:首次使用强制改默认口令;日志不记录明文密钥与敏感信息并支持远程清除;只开放业务必需的端口与服务。
运维侧还要配套两件事:漏洞响应与固件召回流程(发现漏洞后能评估影响范围、产出修复固件并下发)与审计与可追溯(谁在何时刷写了什么固件,有记录可查)。加固是持续过程,不是一次性动作。
加固要花多少成本?该按什么顺序投入?
加固有明确的成本曲线,不必一次全上。下表按安全等级给出取舍口径:
| 加固层面 | 典型措施 | 代价与复杂度 | 适用场景 |
|---|---|---|---|
| 设备自身 | 关调试口、改默认口令、精简接口、日志脱敏 | 低,主要改配置与固件裁剪 | 所有联网设备,建议先做 |
| 启动链 | 安全启动、信任根、OTP/eFuse 烧录密钥 | 中高,需密钥管理与产线流程改造 | 有固件防篡改与防仿制需求的设备 |
| 固件与数据 | 固件签名、防降级、敏感分区加密 | 中,需改动发布链路与存储 | 数据敏感或需防止固件被替换的设备 |
| 通信与运维 | TLS、双向认证、一机一密、漏洞响应流程 | 中,涉及云侧与运维体系 | 联网交付、有长期运维责任的设备 |
建议自上而下推进:先做低成本高收益的设备自身加固,再按威胁模型的结论决定是否上安全启动与加密。安全等级要与产品价值、攻击动机匹配:低价值设备堆砌高强度方案会推高成本而收效有限,高价值设备在启动链上省成本则可能一次泄漏就前功尽弃。
常见问题
- Q1:不启用安全启动,只做固件签名有用吗?有一定作用,能防止安装未授权固件;但若攻击者绕过启动链直接刷入镜像,签名保护会失效。两者配套效果明显更好。
- Q2:密钥烧进 OTP/eFuse 后还能改吗?通常不能。这类存储是一次性且不可逆的,烧录前务必确认密钥正确并做好离线备份,烧错往往意味着芯片报废。
- Q3:设备加密会让系统变慢吗?会带来读写开销,影响程度与分区大小、访问模式及是否启用硬件加解密有关。建议只加密敏感分区,并以实测数据评估性能影响。
- Q4:加固应该一次做完吗?不必。按「利用难度 × 影响」排序,先做低成本高收益的措施,再按威胁模型结论逐步加码,让安全投入与风险相匹配。